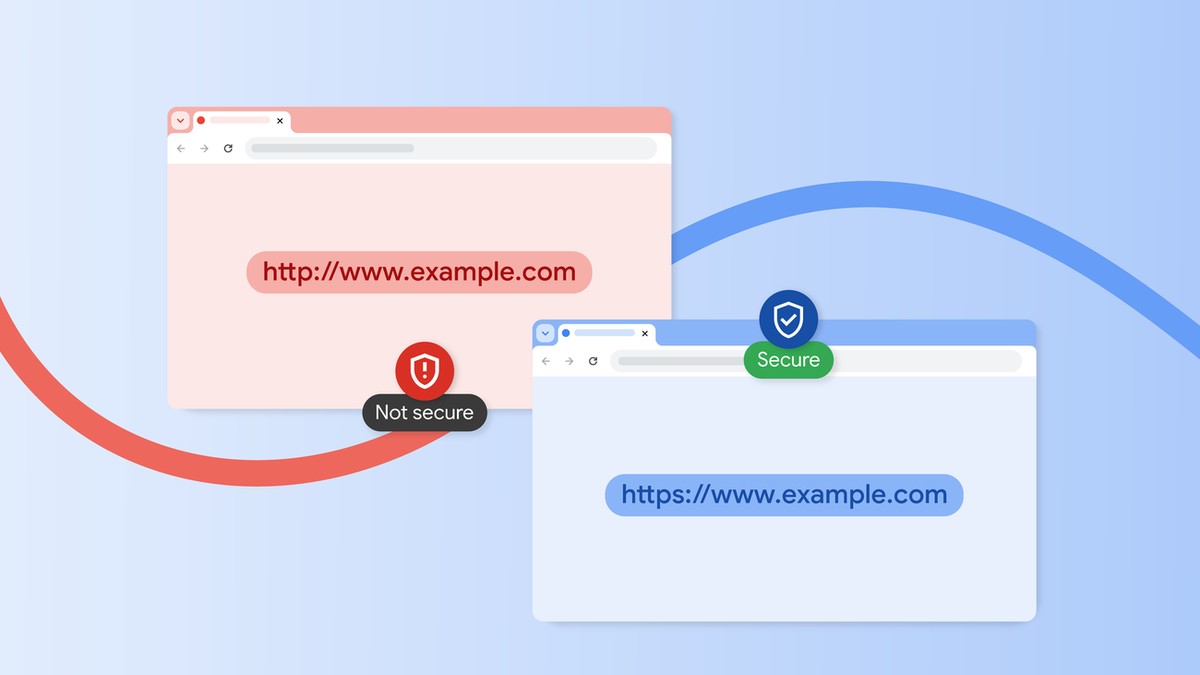
Google, geçen yıl verdiği sözü yerine getirdi. Chrome artık şifreleme kullanmayan, yani HTTPS yerine eski HTTP protokolüyle çalışan herkese açık bir siteye bağlanmadan önce kullanıcıdan izin istiyor. Şirket, 21 Ekim’de yaptığı duyuruda “Her zaman güvenli bağlantı kullan” (Always Use Secure Connections) ayarının artık tüm kullanıcılar için varsayılan olarak açık olduğunu açıkladı.
“Güvenli değil” etiketi neden yetmiyordu?
Chrome uzun süredir HTTP sayfaları adres çubuğunda “Güvenli değil” etiketiyle işaretliyordu. Ancak Google’ın Chrome Güvenli Web ve Ağ ekibine göre bu pasif uyarının ciddi sınırları vardı. Araştırmalar bu tür uyarıların kullanıcılar tarafından çoğu zaman fark edilmediğini gösteriyor. Ayrıca yönlendirmeler gibi kısa süreli HTTP trafiğinde tarayıcının bu etiketi gösterme fırsatı bile olmuyor. En önemlisi, etiket ancak bağlantı kurulup veriler açığa çıktıktan sonra görünüyordu.
Google’a göre şifresiz her HTTP isteği, saldırganlara kullanıcının tarama deneyimine kötü amaçlı içerik enjekte etme fırsatı veriyor. Bu da kötü amaçlı yazılım, kimlik avı ve gizli dinleme gibi tehditlere kapı aralıyor. Yeni sistem ise kullanıcıya bağlantı daha kurulmadan devam edip etmeme seçeneği sunuyor.
Uyarı nasıl çalışacak?
Chrome, bir HTTP siteyi ilk ziyaret ettiğinizde araya giren bir uyarı sayfası gösteriyor; buradan önceki sayfaya dönebilir ya da siteye devam edebilirsiniz. Bazı kullanıcıların düzenli olarak HTTP sitelere girmesi gerektiğini kabul eden Google, uyarıların sürekli tekrarlanmaması için bir denge kurdu: Bir site için HTTP kullanımını onayladığınızda Chrome, o siteyi en az iki hafta ziyaret etmediğiniz sürece tekrar uyarı göstermiyor.
Varsayılan olarak, herkese açık güvenilir bir HTTPS sertifikası alamayan adreslerde de uyarı çıkmıyor. Örneğin “intranet/” gibi tek etiketli ana bilgisayar adları ya da ev modemlerini ayarlarken sık kullanılan 192.168.0.1 gibi yerel IP adresleri bu kapsamın dışında. Google, bu adreslere saldırı yapılabilmesi için saldırganın aynı yerel ağda olması gerektiğini, bu yüzden riskin daha düşük olduğunu belirtiyor.
Kullanıcıların çoğu fark etmeyecek
Google, bu adımın web’deki yüksek HTTPS benimsenme oranı sayesinde mümkün olduğunu söylüyor. Şirketin erken dağıtım verilerine göre masaüstündeki Chrome kullanıcılarının yaklaşık yüzde 95’i bir hafta içinde hiç HTTP uyarısı görmüyor; üç veya daha fazla uyarı görenlerin oranı ise yüzde 1’in altında. Mobilde bu oranların daha da düşük olduğu belirtiliyor.
Özellik bu yılın başında Güvenli Tarama’nın Gelişmiş Koruma modunu kullananlar için açılmış, şimdi ise tüm kullanıcılara genişletilmişti. Google’ın geçen yıl paylaştığı takvime göre bu varsayılan değişiklik Chrome 154 sürümüyle planlanmıştı. Uyarıları istemeyenler, Ayarlar > Gizlilik ve güvenlik > Güvenlik bölümündeki “Her zaman güvenli bağlantı kullan” seçeneğini kapatabiliyor. Site sahipleri için mesaj ise net: Hâlâ HTTP kullanıyorsanız HTTPS’e geçmenin tam zamanı.
Fiyat: Ücretsiz (Chrome güncellemesi)
Çıkış: 21 Ekim 2026 itibarıyla tüm kullanıcılarda varsayılan
Kaynak: Google Blog, Help Net Security
Görsel: Google